-

Tạp chí An toàn thông tin – Ban cơ yếu Chính phủ đưa tin “Vina Aspire chính thức trở thành Đại lý ủy quyền chính hãng của IBM”
Ngày 16/6, Vina Aspire tự hào khi được Tạp chí An toàn thông tin – Ban cơ yếu Chính phủ quan tâm đưa tin về việc Vina Aspire chính thức…
-

Vina Aspire trên “Chuyên trang quan hệ Việt Nam – Hoa Kỳ”, cơ quan trực thuộc Bộ ngoại giao
Vina Aspire trên Chuyên trang Quan hệ Việt Nam – Hoa Kỳ, trực thuộc Bộ ngoại giao Việt Nam. Xem đầy đủ trên bản Báo giấy của “Báo Thế giới…
-

Các mối đe dọa mạng nhắm vào quan chức bầu cử Hoa Kỳ với chiến dịch lừa đảo
Vào ngày 29 tháng 3, FBI đã cảnh báo về một chiến dịch lừa đảo đang diễn ra và lan rộng nhắm vào quan chức bầu cử Hoa Kỳ. Sử…
-

Làm thế nào để trở thành đẳng cấp thế giới với Cyber Hygiene
Trong một podcast gần đây của huấn luyện viên Eddie Jones của Liên đoàn Bóng bầu dục Anh, ông đã đề cập đến câu ngạn ngữ về việc cố gắng…
-

Cập nhật mới về việc thu giữ tàu chở dầu Hy Lạp ở Iran
Tư vấn về Mối đe dọa An ninh Hàng hải (MSTA) mới nhất của Dryad Global, đã được xuất bản, vào ngày 13 tháng 6, đã ghi nhận tòa án…
-

Báo cáo thường niên tình hình An ninh mạng 6 tháng đầu năm 2022
Báo cáo thường niên An ninh mạng là báo cáo định kỳ được thực hiện bởi Vina Aspire nhằm đánh giá mức độ và xu hướng tấn công vào bảo mật thông tin…
-

Vina Aspire hợp tác với Autodesk và Techdata qua việc cung cấp các giải pháp chuyển đổi số của Autodesk và phần mềm AutoCad chính hãng
Ngày 08/6/2022, tại TP HCM, Công ty TNHH Vina Aspire chính thức thông báo việc Vina Aspire hợp tác cùng Autodesk và Techdata – nhà phân phối độc quyền chính…
-

TotalEnergies đầu tư 850 triệu USD vào dự án Angola
Cơ quan Dầu mỏ, Khí đốt và Nhiên liệu Sinh học Quốc gia Angola (ANPG), TotalEnergies và các đối tác đã đưa ra quyết định đầu tư cuối cùng là…
-

Tin tặc Trung Quốc phân phối ví Web3 cho người dùng iOS và Android
Một tác nhân nguy hại kỹ thuật cao được gọi là SeaFlower nhắm vào người dùng Android và iOS như một phần của chiến dịch mở rộng bắt chước các…
-
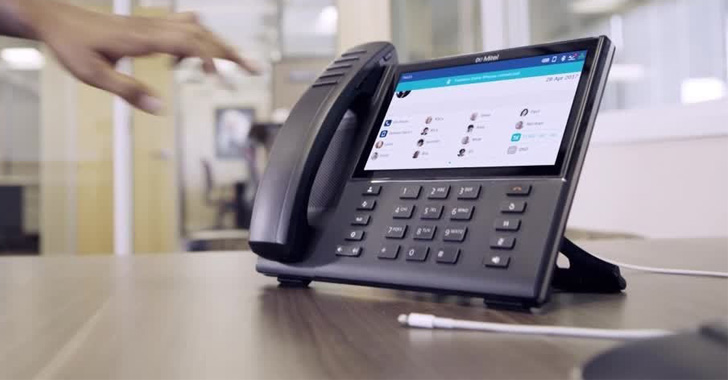
Tiết lộ cửa hậu root trong điện thoại IP Mitel doanh nghiệp
Các nhà nghiên cứu an ninh mạng đã tiết lộ chi tiết về hai lỗ hổng bảo mật trung bình trong điện thoại bàn Mitel 6800/6900, nếu khai thác thành…
-
Tin tặc Trung Quốc – Gallium dùng PingPull mới trong các cuộc tấn công Cyber Espionage
Các nhà nghiên cứu đã theo dõi một chiến dịch tấn công mạng APT Trung Quốc gọi là Gallium bằng cách sử dụng trojan truy cập từ xa không có…
-

Cách tạo quản trị danh tính và truy cập trong và trên các đám mây
Vào tháng 3 năm 2021, chúng tôi đã đăng một loạt bài gồm ba phần về việc liệu các biện pháp kiểm soát quản lý danh tính và truy cập…
-

Fitch Solutions tiết lộ dự báo giá dầu mới nhất
Fitch Solutions Country Risk & Industry Research đã tiết lộ dự báo giá dầu Brent mới nhất trong tháng này. Trong báo cáo, Fitch Solutions đã chỉ ra rằng họ…
-

Chính phủ Vương quốc Anh & Shell thảo luận phụ thuộc lại Dầu khí Biển Bắc
Chính phủ Vương quốc Anh đã cùng với Shell tại London để thảo luận về dầu và khí đốt ở Biển Bắc trong tuần này, cho thấy sự phụ thuộc…
-
Symbiote nhắm mục tiêu vào khu vực tài chính Mỹ Latinh
Các nhà nghiên cứu an ninh mạng đã loại bỏ những gì mà họ gọi là phần mềm độc hại Linux “gần như không thể phát hiện”. Được đặt tên…
-

Thụy Điển cấm khai thác than, dầu và khí đốt
Thụy Điển đang cấm khai thác than, dầu và khí đốt tự nhiên cũng như thắt chặt các quy tắc khai thác từ đá phiến phèn kể từ ngày 1…
-

Chung kết NBA 2022 dạy ta điều gì về an ninh mạng toàn diện
Đó là thời gian diễn ra Vòng chung kết NBA tại Hoa Kỳ và đội CyberArk toàn cầu của chúng tôi – từ những người hâm mộ Boston Celtics…
-
10 Trojan ngân hàng phổ biến nhất khiến hàng trăm ứng dụng tài chính cùng hơn một tỷ người dùng điêu đứng
10 trojan ngân hàng trên di động phổ biến nhất đã để mắt tới 639 ứng dụng tài chính có sẵn trên Cửa hàng Google Play và đã được tải…
-
Lỗ hỏng chưa từng được tiết lộ trong mã nguồn mở U-Boot cho thiết bị nhúng
Các nhà nghiên cứu an ninh mạng tiết lộ hai lỗ hổng bảo mật chưa được vá trong bộ tải khởi động mã nguồn mở U-Boot. Các vấn đề đã…
-
Microsoft thu giữ 41 tên miền được Bohrium sử dụng để tấn công bằng phishing.
Đội chống Tội phạm Kỹ thuật số (DCU) của Microsoft tuần trước tiết lộ rằng họ đã tiến hành các thủ tục pháp lý chống lại một tội phạm mạng…